Kody QR miały ułatwiać życie i dokładnie dlatego pokochali je oszuści. Skanujemy je w biegu, na parkingu, przy paczkomacie, w restauracji, nie zastanawiając się, dokąd prowadzą. Quishing (od QR i phishing) wykorzystuje ten odruch: podmienia kilkusekundową wygodę na link do strony, która wyłudza pieniądze lub dane.
Jak działa quishing
Mechanizm jest banalnie prosty. Oszust drukuje arkusz naklejek z własnym kodem QR i zakleja nimi prawdziwe kody w miejscach publicznych albo rozsyła kod w mailach i ulotkach. Telefon po zeskanowaniu pokazuje skrócony podgląd adresu, często ucięty w połowie, więc różnica między prawdziwą a podrobioną domeną ginie na małym ekranie. Dalej scenariusz wygląda jak klasyczny phishing: strona udaje bramkę płatności lub panel logowania i prosi o dane karty.
Kod QR ma nad linkiem w SMS-ie jedną przewagę: omija filtry. Operatorzy blokują fałszywe SMS-y na podstawie wzorców CERT Polska, o czym piszemy w przewodniku po smishingu, ale naklejki na parkomacie żaden filtr nie zatrzyma. Obrazek z kodem przechodzi też łatwiej przez filtry antyspamowe poczty niż goły link.
Gdzie w Polsce pojawiają się fałszywe kody QR
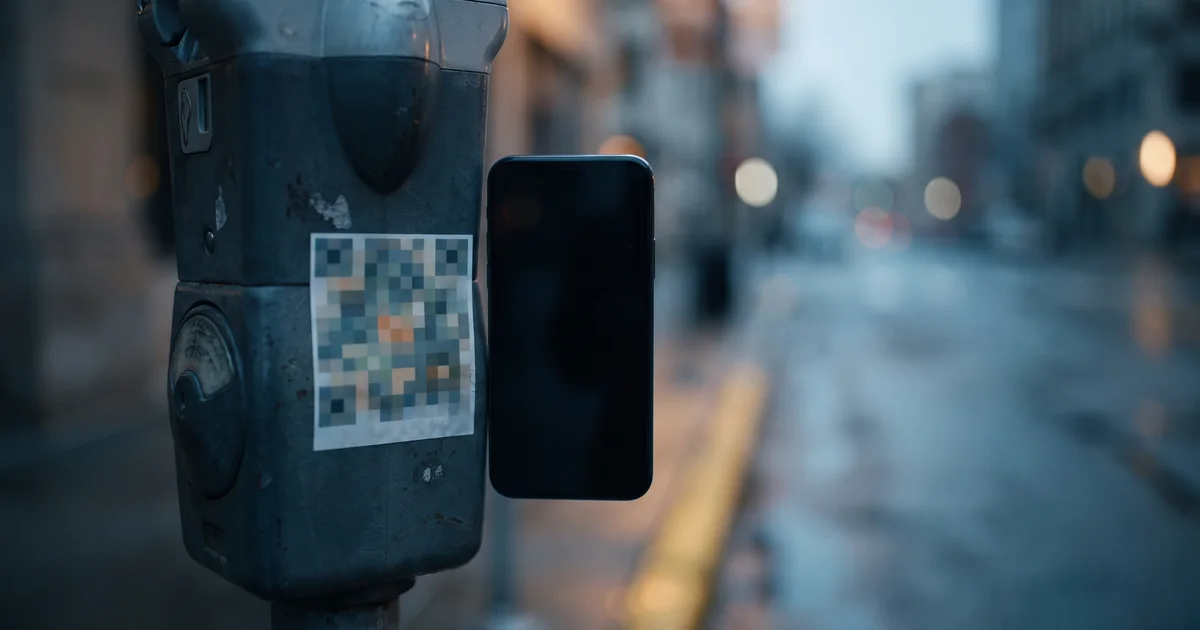
Najgłośniejsze kampanie dotyczyły parkomatów: CERT Polska i straże miejskie ostrzegały przed naklejkami z kodami prowadzącymi do fałszywych stron opłat parkingowych, podszywających się m.in. pod aplikacje mobilnych płatności. Kierowca w pośpiechu skanował kod z obudowy parkomatu, „opłacał” postój i oddawał oszustom dane karty.
Drugie ulubione miejsce to paczkomaty i okolice: naklejki obiecujące „szybsze odbieranie paczek”, fałszywe awiza w skrzynkach z kodem do „umówienia doręczenia” czy dopłaty. Ten wątek łączy się z szerszą falą oszustw kurierskich, którą opisujemy w artykule o oszustwie na InPost. Do tego dochodzą hulajnogi i rowery miejskie, stoliki w lokalach z „menu QR”, słupy ogłoszeniowe oraz maile służbowe z kodem do „weryfikacji konta Microsoft”.
Jak skanować bezpiecznie
Nie chodzi o to, by kodów QR unikać, tylko by traktować je jak każdy inny link z nieznanego źródła:
- Spójrz na adres po zeskanowaniu. Telefon zawsze pokazuje podgląd linku przed otwarciem. Zatrzymaj się na tę sekundę: literówka w domenie, dziwna końcówka (.top, .icu) albo ciąg przypadkowych znaków to sygnał do odwrotu.
- Obejrzyj sam kod. Naklejka przyklejona na innej naklejce, odstająca folia albo kod w miejscu, gdzie wcześniej go nie było, powinny zapalić lampkę.
- Za parkowanie płać w aplikacji. Oficjalne aplikacje płatności parkingowych instalujesz raz ze sklepu i nie potrzebujesz już kodu z obudowy parkomatu.
- Nie podawaj danych karty po skanie. Prawdziwe opłaty za parkowanie czy paczkę nie wymagają wpisywania pełnych danych karty z kodem CVV na przypadkowej stronie.
- Nie instaluj aplikacji z kodu QR. Aplikacje pobieraj wyłącznie z Google Play lub App Store; kod prowadzący do pliku APK to niemal na pewno atak.
Co zrobić po wpadce
Jeśli podałeś dane karty, natychmiast ją zastrzeż i złóż reklamację w banku; procedurę krok po kroku znajdziesz w poradniku o odzyskiwaniu pieniędzy po oszustwie. Fałszywą stronę zgłoś do CERT Polska na incydent.cert.pl, a naklejkę na parkomacie czy paczkomacie sfotografuj i zgłoś zarządcy oraz straży miejskiej. Pełną mapę instytucji od CERT po policję zebraliśmy w tekście gdzie zgłosić oszustwo.
Najczęściej zadawane pytania
Czy samo zeskanowanie kodu QR może zainfekować telefon?
Nie. Skan tylko odczytuje zapisany w kodzie adres i pokazuje go na ekranie. Niebezpieczeństwo zaczyna się dopiero po otwarciu linku: na fałszywej stronie płatności albo przy pobraniu podstawionej aplikacji. Dopóki nie klikniesz dalej, nic się nie dzieje.
Jak sprawdzić, dokąd prowadzi kod QR, bez otwierania strony?
Po zeskanowaniu aparat pokazuje dymek z adresem; przytrzymaj go lub rozwiń, by zobaczyć całość zamiast uciętego początku. Porównaj domenę z oficjalną (np. inpost.pl), zwracając uwagę na literówki i nietypowe końcówki. Masz wątpliwości? Nie otwieraj i wejdź na stronę usługi ręcznie.
Zeskanowałem fałszywy kod i zapłaciłem. Co robić?
Zastrzeż kartę w aplikacji banku, zanim oszuści zdążą nią obciążyć kolejne płatności, potem złóż reklamację i zażądaj chargebacku. Zgłoś incydent do CERT Polska i na policję, zabierając zrzuty ekranu strony oraz zdjęcie naklejki, jeśli zdążyłeś je zrobić.
Czy kody QR w Paczkomatach i aplikacji InPost są bezpieczne?
Kod wyświetlany w aplikacji InPost Mobile i skanowany przez Paczkomat służy tylko do otwarcia skrytki i nie prowadzi do żadnej strony, więc jest bezpieczny. Uważaj natomiast na naklejki i ulotki wokół urządzenia: to one bywają podrobione, nie sam ekran Paczkomatu.